


- Malware explorava o aplicativo legítimo TWCore em centrais com software da fabricante chinesa DoFun para instalar o JarService e outros componentes maliciosos sem interação do motorista.
- Após a infecção, a central podia ter dados técnicos coletados, servir para fraude publicitária e atuar como proxy em uma botnet associada ao MoYu Group e à botnet BadBox, sem evidências de controle de direção, freios ou acelerador.
- A DoFun informou ter corrigido a vulnerabilidade, e recomenda-se manter o software atualizado, usar apenas fontes oficiais para aplicativos e observar comportamentos anormais na central multimídia.
Resumo gerado por ferramenta de IA treinada pela redação do News Rondônia
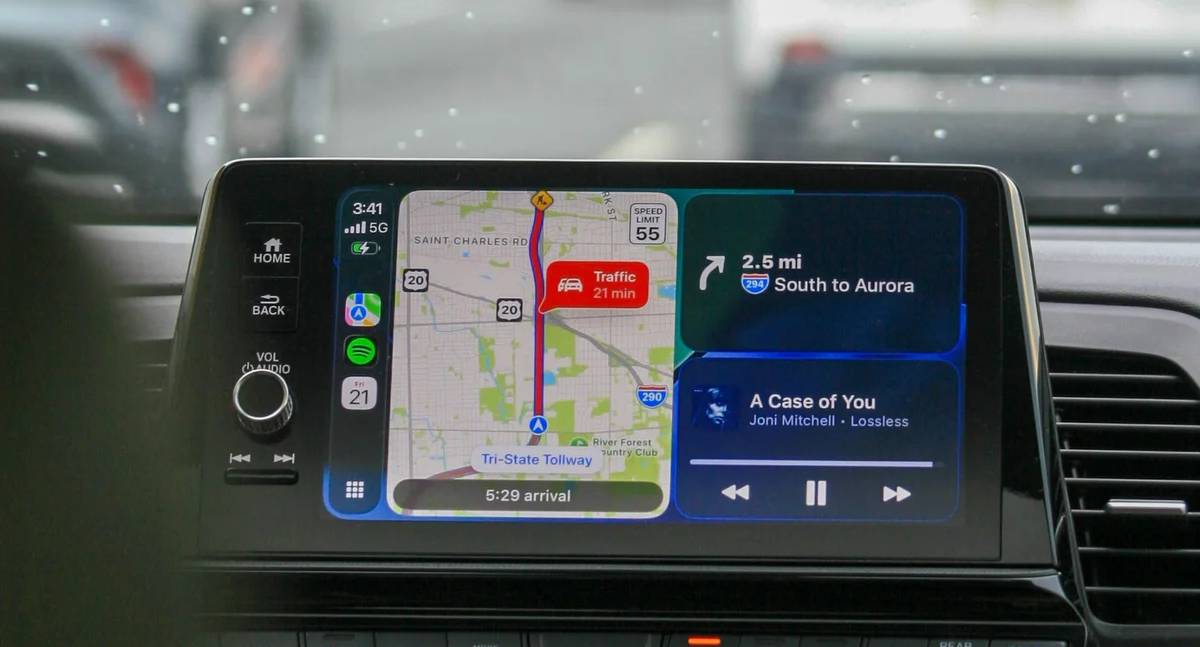
A ameaça foi encontrada em equipamentos que utilizavam software da fabricante chinesa DoFun e podia instalar outros programas maliciosos, coletar dados técnicos e transformar a central em um ponto de uma rede usada para fraudes na internet.
Como o malware entra na central do carro?
De acordo com a análise técnica da Kaspersky, o ataque explorava o TWCore, aplicativo legítimo utilizado para coletar informações técnicas e realizar atualizações de software das centrais.
Os criminosos usavam esse mecanismo para instalar o JarService, um programa que funcionava em segundo plano e sem uma interface visível. Depois, outros componentes maliciosos poderiam ser baixados para o equipamento.
O método chama atenção porque não dependia de uma ação comum do motorista, como clicar em um link suspeito, conectar um pendrive infectado ou instalar manualmente um aplicativo desconhecido.
A campanha foi identificada em centrais que utilizavam software da DoFun. Segundo a análise divulgada, a fabricante foi comunicada sobre o problema e informou ter corrigido a vulnerabilidade.
A Kaspersky não divulgou uma relação de modelos de veículos afetados. Por isso, ter uma central baseada em Android ou utilizar Android Auto, isoladamente, não significa que o equipamento esteja vulnerável.
O que o malware consegue fazer?
Depois da infecção, a central multimídia pode receber comandos e executar diferentes funções.
Entre os dados que podem ser coletados estão informações técnicas do aparelho, como modelo, resolução da tela, rede Wi-Fi conectada e endereço MAC.
O malware também pode baixar módulos adicionais e executar atividades relacionadas a fraude publicitária. Outra possibilidade identificada é o uso da central como proxy.
Nesse cenário, a conexão de internet do equipamento pode ser utilizada para encaminhar tráfego de terceiros. Dispositivos infectados podem, dessa forma, integrar uma botnet, rede de aparelhos controlados remotamente.
A atividade foi associada pela Kaspersky, com alto grau de confiança, ao MoYu Group, grupo relacionado à botnet BadBox e já associado a ataques contra outros dispositivos Android conectados à internet.

Direção e freios foram afetados?
Até o momento, não há evidência apresentada nesse caso de que os invasores tenham assumido o controle de sistemas essenciais do veículo, como direção, freios ou acelerador.
O alvo identificado foi a central multimídia e sua conexão com a internet. O risco, portanto, está relacionado principalmente ao comprometimento do equipamento conectado e ao uso indevido de seus recursos.
Como proteger a central multimídia?
Como o ataque explorava um mecanismo legítimo de atualização, não existe uma única medida capaz de eliminar completamente o risco.
Uma das principais recomendações é manter o software da central atualizado, especialmente diante da informação de que a DoFun corrigiu o problema após ser comunicada.
Também é recomendável evitar a instalação de APKs e aplicativos provenientes de lojas alternativas, além de verificar se o fabricante oferece atualizações de segurança regularmente.
Outro ponto importante é observar o comportamento do equipamento. Anúncios inesperados, alterações incomuns no funcionamento ou consumo elevado de dados podem justificar uma avaliação técnica.
Centrais multimídia conectadas à internet, inclusive por cartão SIM, oferecem recursos como navegação e atualizações automáticas. Ao mesmo tempo, a conexão amplia a superfície que pode ser explorada por criminosos digitais.
Por isso, o suporte contínuo de software e a instalação de atualizações oficiais são medidas importantes para reduzir riscos.
FAQ
Qual é o malware que infecta centrais multimídia Android?
A campanha analisada pela Kaspersky utilizava o JarService, instalado por meio da exploração do aplicativo legítimo TWCore.
Todos os carros com Android estão vulneráveis?
Não. A campanha foi identificada em centrais que utilizavam software da DoFun. Ter Android Auto ou uma central baseada em Android não significa, por si só, que o veículo esteja vulnerável.
O malware pode controlar freios ou direção?
Não há evidência, no caso analisado, de que o ataque tenha comprometido direção, freios ou acelerador. O alvo identificado foi a central multimídia e sua conexão com a internet.
Como reduzir o risco?
Manter a central atualizada, utilizar fontes oficiais para aplicativos e atualizações e verificar a disponibilidade de suporte de segurança do fabricante são algumas das medidas recomendadas.
Com informações de Marcelo Fischer.

NEWS QUE VOCÊ VAI QUERER LER
Anatel bloqueia empresas após 4,3 milhões de ligações fraudulentas
Agência determinou suspensão de chamadas originadas com identificador falsificado e pediu dados sobre quase 200 milhões de ligações para ampliar a fiscalização.
IA pode triplicar lixo eletrônico até 2050, diz relatório
Expansão de data centers pode elevar o descarte anual de equipamentos, com servidores, cabos e sistemas de refrigeração entre os materiais envolvidos.
Por que jogos licenciados têm mais chances de fracassar?
Licenças, contratos, músicas e regras entre marcas podem aumentar custos, limitar a distribuição e reduzir a vida útil de jogos baseados em franquias conhecidas.

Como escolher uma empresa para automatizar o atendimento no WhatsApp
Quando o WhatsApp passa a concentrar uma parcela relevante do relacionamento com clientes, escolher a ferramenta deixa de ser uma decisão puramente técnica.

DualSense de GTA VI entra em pré-venda no Brasil
Controles temáticos de GTA VI têm versões branca e preta, chegam em 19 de novembro e trazem acabamento inspirado em Vice City.

Wi-Fi gratuito no Skate Park facilita rotina de frequentadores em Porto Velho
Serviço instalado pela Prefeitura de Porto Velho cobre áreas do parque e permite acesso gratuito à internet para esporte, lazer, trabalho e convivência.
DESTAQUE NEWS
Polícia Civil de Rondônia convoca candidatos para segunda turma do curso de formação em concurso público
Edital publicado nesta quinta-feira contempla vagas para cargos de agente, datiloscopista, delegado, escrivão, médico-legista e técnico em necropsia.
Governo federal reajusta Bolsa Família em 15% e eleva valor mínimo para R$ 691
Decreto assinado nesta quinta-feira pelo presidente Luiz Inácio Lula da Silva repõe a inflação medida pelo INPC, elevando também o benefício médio para R$ 777 a partir de…
Alexandre de Moraes vota para equiparar prazos de licença-maternidade e adoção
Ministro relator do Supremo Tribunal Federal defende igualdade de 120 dias de benefício remunerado para todas as mães, independentemente do tipo de vínculo trabalhista.
TSE inicia envio de notificações pelo e-Título para as eleições
Tribunal Superior Eleitoral dispara alertas orientando eleitores sobre serviços, locais de votação e combate à desinformação a duas semanas do primeiro turno.
Trump diz que Brasil não conseguiu enfrentar facções do PCC e CV
Presidente dos EUA aponta o Primeiro Comando da Capital e o Comando Vermelho como ameaças globais em documento enviado ao Congresso, gerando forte reação do Ministério da Justiça…
Ministério da Saúde amplia vacina contra HPV para crianças pequenas
Nota técnica publicada pelo órgão altera a faixa etária de imunização e passa a incluir vítimas de violência sexual a partir de 2 anos de idade.
EMPREGOS E CONCURSOS
Feirão de Emprego em Porto Velho prevê mais de mil vagas
Evento será realizado em 26 de outubro, na Escola Padrão, com participação prevista de mais de 100 empresas e oportunidades de emprego e estágio.
Porto Velho anuncia mais de 3 mil vagas em concursos públicos
Prefeitura prevê sete concursos em dois anos; edital do IPAM deve ser publicado em setembro, com provas previstas até dezembro de 2026.
IPAM prepara concurso com 71 oportunidades para níveis médio e superior em Porto Velho
Edital do concurso do IPAM está previsto para setembro e terá 25 vagas imediatas e 46 para cadastro de reserva em 15 cargos e especialidades
Processo seletivo: Prefeitura de Jaru publica novo edital de convocação para contratação de professores
Os convocados têm o prazo de três dias úteis, a contar da data de publicação do edital, para apresentar a documentação exigida e tomar posse no cargo.
Prefeitura de Jaru convoca aprovados em processos seletivos
Dois editais publicados nesta quarta-feira (9) convocam candidatos para cargos em áreas administrativas, saúde, serviços e operações
Porto Velho terá concursos com 2.678 oportunidades
Prefeitura prevê 824 vagas imediatas e 1.854 para cadastro de reserva em concursos para as áreas de Educação e Saúde ainda em 2026.
POLÍTICA
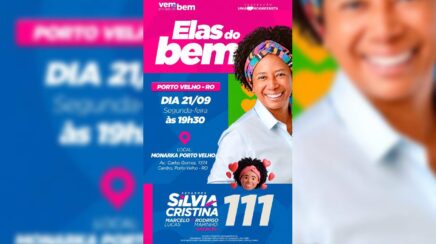
Sílvia Cristina reúne mulheres no Movimento Elas do Bem em Porto Velho
A candidata ao Senado Sílvia Cristina promove nesta segunda-feira (21), em Porto Velho, o Movimento Elas do Bem, encontro voltado à participação feminina na política e no processo…
Cristiane Lopes amplia agenda de campanha nas ruas de Porto Velho
A deputada federal Cristiane Lopes intensificou a agenda de campanha em Rondônia com caminhadas e ações de rua em Porto Velho, incluindo os movimentos “Mulheres com a Cris”…
Edson Fachin retira de pauta julgamento sobre atuação de André Mendonça no caso Master
Presidente do Supremo Tribunal Federal atende a pedido de conexão entre processos após questão de ordem levantada pelo decano Gilmar Mendes.
Defesa de pai de Vorcaro pede revogação de prisão preventiva no STF citando excesso de prazo
Advogados de pai de ex-banqueiro alegam que cliente está preso há mais de noventa dias sem julgamento e apontam paralisação do caso Master na Corte.
Flávio Dino determina investigação sobre suposta ligação de Vorcaro com cemitérios de São Paulo
Ministro do Supremo Tribunal Federal ordenou que a Polícia Federal e a Comissão de Valores Imobiliários apurem a relação do Banco Master com concessionárias.
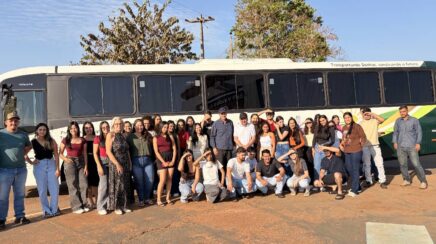
Bagattoli entrega ônibus para universitários de Cabixi
Novo veículo será usado no transporte de estudantes que viajam diariamente de Cabixi para instituições de ensino superior em Vilhena, segundo informações divulgadas pelo senador.
POLÍCIA
Homem de 61 anos é encontrado morto com motocicleta no leito de rio em Ariquemes
Corpo de Nilson José Gonçalves estava parcialmente submerso junto a uma Honda Pop vermelha e a uma capivara nas proximidades de ponte na região do garimpo Bom Futuro.
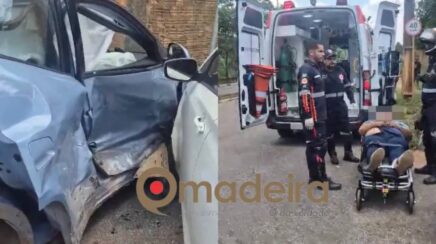
Colisão entre carros deixa motorista ferido no cruzamento das vias Iberê Gomes e Guaporé em Porto Velho
Acidente ocorreu nesta quinta-feira entre um veículo elétrico e um automóvel convencional, mobilizando equipes de socorro médico e a polícia militar para atendimento.
Adolescente é alvo de busca e apreensão por investigações de roubo e estupro em Porto Velho
Mandado foi cumprido pela Polícia Civil nesta quinta-feira após apuração de crimes cometidos em maio contra duas jovens que saíam de estabelecimento comercial.
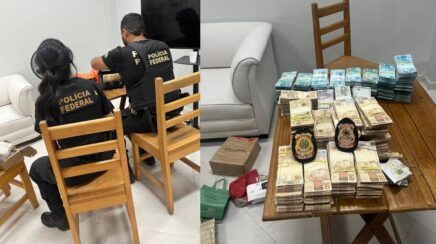
Polícia Federal deflagra Operação Página Virada para apurar fraudes em licitações da educação em RO
Ação cumpre 15 mandados de busca e apreensão em diversos estados e investiga o direcionamento de contratos públicos para materiais didáticos.
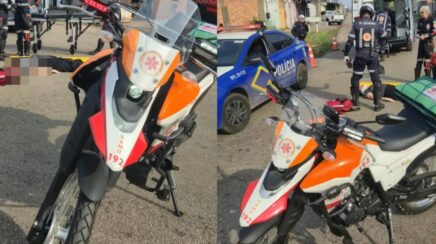
Colisão entre motocicleta e bicicleta elétrica deixa grávida ferida na zona Sul de Porto Velho
Acidente ocorreu nesta quinta-feira na rua Anarico São Miguel, mobilizando motolâncias do Samu e equipes da Polícia Militar para atendimento e registro.
Polícia Militar cumpre mandado de prisão em Alta Floresta D’Oeste
Ação ocorreu no Fórum Aliomar Baleeiro na manhã desta quinta-feira, resultando na captura de um homem sem registro de resistência ou apreensão de ilícitos.
ÚLTIMAS NOTÍCIAS
Contran prorroga validade de CNH e ACC vencidas entre junho e dezembro de 2026
Deliberação publicada em edição extra do Diário Oficial da União estende prazo dos documentos até 9 de dezembro para motoristas de todo o país, exceto para condutores suspensos…
e-Título ganha novas funções e envia alertas para Eleições 2026
O aplicativo e-Título passou a reunir novos serviços eleitorais e começou a enviar notificações oficiais aos eleitores sobre as Eleições 2026, incluindo orientações para consultar o local de…
Requerimento de Mudança de Titularidade: H D DE MELO LTDA
Mudança de Titularidade.
Taekwondo gratuito é atração do Setembro em Movimento
O Porto Velho Shopping promove aulas gratuitas de Taekwondo nos dias 18 e 19 de setembro, dentro da programação do Setembro em Movimento.
Shrek Terceiro: dublador original morreu antes do filme
A exibição de Shrek Terceiro na Sessão da Tarde relembra a mudança na voz do ogro após a morte de Bussunda, em 2006; Mauro Ramos assumiu a dublagem.
Empregados da Caixa avaliam nova proposta de acordo coletivo e decidem sobre fim de greve na próxima segunda-feira
Categoria votará em assembleia virtual no dia 21 se aceita os termos apresentados pelo banco, que incluem ampliação no custeio do plano de saúde e mudanças na remuneração…