


O iFood confirmou nesta quinta-feira (19) um novo incidente de segurança que resultou no acesso indevido a dados cadastrais de clientes, entregadores, representantes de restaurantes e parceiros da plataforma. O problema foi identificado e contido em 14 de novembro de 2026, mas a empresa não informou quantas pessoas foram afetadas.
Entre as informações potencialmente acessadas estão números de telefone, CPFs, nomes e endereços de e-mail. Em determinados casos, também houve acesso a dados bancários utilizados por entregadores para receber pagamentos.
Segundo a empresa, senhas, dados de cartões, outros meios de pagamento, saldos, extratos bancários e informações biométricas não foram comprometidos.
Quais dados dos usuários foram expostos?
As informações acessadas variam conforme o tipo de cadastro vinculado à plataforma.
De acordo com o comunicado do iFood:
-
Clientes e usuários do iFood Benefícios: números de telefone.
-
Representantes de restaurantes e parceiros: telefone cadastrado e/ou CPF.
-
Entregadores: nome, e-mail, telefone e CPF.
-
Dados bancários de entregadores: em alguns casos, números de agência e conta utilizados para o repasse dos pagamentos.
A empresa informou que enviará comunicados por e-mail às pessoas afetadas, detalhando quais informações foram acessadas.
Até o momento, o iFood afirma não ter encontrado evidências de divulgação ou utilização indevida dos dados.
iFood comunica incidente à ANPD
Após identificar o problema, a empresa informou que adotou medidas para conter o incidente em 14 de novembro.
O caso também foi comunicado à Agência Nacional de Proteção de Dados (ANPD), órgão responsável por fiscalizar o cumprimento da legislação brasileira sobre proteção de informações pessoais.
Segundo o iFood, a companhia está colaborando com a autoridade para tratar do ocorrido.
A exposição de informações cadastrais exige atenção porque dados como telefone, CPF e informações bancárias podem ser utilizados em tentativas de golpes, fraudes e contatos falsos.
Segundo incidente envolvendo dados do iFood em 2026
Este é o segundo caso de exposição de dados envolvendo a plataforma divulgado em 2026.
Em junho deste ano, o iFood comunicou um incidente de segurança ocorrido em dezembro de 2025, que resultou no acesso a informações cadastrais de aproximadamente 1,2 milhão de pessoas, o equivalente a cerca de 2% da base de usuários da empresa.
Naquele episódio, foram acessados nomes e CPFs. A companhia também informou que senhas, meios de pagamento e registros financeiros não foram comprometidos.
O novo caso amplia a atenção sobre a segurança das informações mantidas por plataformas digitais que concentram dados de consumidores, estabelecimentos comerciais e trabalhadores.
O que fazer se você utiliza o iFood?
Clientes, entregadores e parceiros devem ficar atentos a possíveis contatos suspeitos, especialmente mensagens que utilizem informações pessoais para transmitir confiança.
Algumas medidas de precaução são:
-
Desconfie de ligações e mensagens que solicitem senhas ou códigos de confirmação.
-
Não compartilhe dados bancários por links recebidos em mensagens.
-
Verifique a autenticidade de comunicados atribuídos ao iFood.
-
Fique atento a tentativas de fraude envolvendo CPF, telefone e dados pessoais.
-
Consulte seu e-mail para verificar se recebeu uma comunicação oficial da empresa.
O iFood não divulgou o número total de pessoas afetadas pelo incidente. A identificação dos titulares atingidos deverá ser detalhada nas comunicações individuais da plataforma.
FAQ
Quando aconteceu o novo vazamento de dados do iFood?
O incidente foi identificado e contido em 14 de novembro de 2026, segundo a empresa.
Quais informações foram expostas?
Os dados podem incluir telefones, CPFs, nomes, e-mails e, em alguns casos, números de agência e conta bancária de entregadores.
Senhas e cartões foram comprometidos?
Segundo o iFood, não houve acesso a senhas, cartões, outros meios de pagamento, saldos, extratos bancários ou informações biométricas.
Quantas pessoas foram afetadas?
A empresa não divulgou o número de pessoas atingidas pelo novo incidente.
Com informações de Bruno Andrade.

NEWS QUE VOCÊ VAI QUERER LER

BR-364 terá R$ 625,5 milhões em investimentos e antecipação de obras até 2030
Plano apresentado em encontro da AROM prevê frentes simultâneas de duplicação em 12 municípios.

Jirau Energia e Senai formam primeira turma técnica e anunciam 140 novas vagas em Nova Mutum Paraná
Solenidade certificou 57 alunos de Eletrotécnica e Eletromecânica no distrito de Porto Velho; para 2027, parceria incluirá cursos de Logística e Técnico em Segurança do Trabalho.
“Mar em Nós”: a força criativa das mulheres da AJEB ganha novas páginas
O 1º Concurso de Capa da AJEB reúne 11 obras e celebra a coragem, o talento e a união das ajebianas.
Nova 364 prevê duplicar 93 km da BR-364 até o 5º ano
João Siqueira detalhou no Conexão RH as metas de duplicação da BR-364 em Rondônia e explicou como a liberação de áreas pode afetar o calendário das obras.

BR-364 terá R$ 625,5 milhões em investimentos e obras antecipadas até 2030
Nova 364 apresentou a prefeitos e vereadores plano de duplicação, faixas adicionais, acessos, conectividade e melhorias na segurança viária em Rondônia.

Oficinas gratuitas de tranças e samba celebram cultura afro-brasileira em Porto Velho
Programação do Novembro Negro terá oficina de tranças no Teatro Banzeiros e vivência de samba na Praça CEU, nos dias 19 e 20 de novembro.
DESTAQUE NEWS
Decreto da escala 5×2 mantém comércio aberto aos fins de semana e preserva escala 12×36; veja o que muda na prática
Regulamentação assinada nesta quinta-feira detalha o novo divisor do valor-hora, garante dois dias de folga mesmo para quem já trabalha até 40 horas e prevê portaria complementar na…
Lula alerta para possíveis conflitos e pede preparo de sindicatos e da Justiça na transição para a escala 5×2
Durante assinatura de decreto nesta quinta-feira, presidente afirmou que mudanças na jornada de trabalho podem gerar divergências de interpretação e resistência judicial até a consolidação das novas regras.
Amazô Sabores aposta na qualidade do café aos temperos
Em Porto Velho, a indústria envasa mais de 140 produtos e compra café e pimenta em grãos de fornecedores rondonienses para compor seu portfólio de alimentos.

Horas extras ficarão mais caras a partir de 16 de dezembro com redução da jornada; entenda
Segundo o ministro do Trabalho e Emprego, a diminuição gradual da carga horária semanal sem corte salarial reduz o divisor mensal e eleva o valor da hora trabalhada…
13º salário 2026: veja datas de pagamento, regras de cálculo e o que muda com a isenção do Imposto de Renda
Primeira parcela deve ser depositada até 30 de novembro e a segunda até 18 de dezembro; nova faixa de isenção para quem ganha até R$ 5 mil garante…
Caravana de Natal da Solar Coca-Cola passa por cinco cidades de Rondônia em dezembro
Desfile com caminhões iluminados e Papai e Mamãe Noel chega em 2 de dezembro a Porto Velho e segue por Jaru, Ji-Paraná, Cacoal e Vilhena.
EMPREGOS E CONCURSOS
Super Nova Era abre seleção para 40 vagas temporárias destinadas a profissionais 50+
Processo seletivo será realizado na segunda-feira (23), das 8h às 13h, para contratação de empacotadores durante o período de fim de ano.
Desemprego longo cai para menos de 1 milhão e atinge menor patamar desde 2012, aponta IBGE
Dados da Pnad Contínua divulgados nesta quarta-feira mostram recuo de 17,6% em relação ao ano passado, refletindo o aquecimento e a maior absorção de mão de obra pelo…

Desemprego de longo prazo cai abaixo de 1 milhão pela primeira vez e atinge menor nível desde 2012, aponta IBGE
Dados da Pnad Contínua referentes ao terceiro trimestre de 2026 mostram recuo de 17,6% na comparação anual e confirmam aquecimento do mercado de trabalho nacional.
Inscrições para concurso da Câmara terminam amanhã
Prazo para concorrer a vagas de analista legislativo com salário de R$ 32 mil no concurso da Câmara dos Deputados encerra-se nesta terça-feira (17).
Concursos para Saúde e Educação encerram inscrições na segunda (16)
Candidatos têm até as 16h para se inscrever nos concursos da Saúde e Educação; emissão de boletos termina às 17h.
Governo estuda modelo inspirado no Enem para a 3ª edição do Concurso Público Nacional Unificado em 2027
Ministra Esther Dweck anunciou também que mais de 1,3 mil vagas remanescentes das edições anteriores serão convocadas ainda neste mês de novembro.
POLÍTICA

Lula garante que não haverá retrocesso em direitos sociais e critica especulações sobre nova equipe ministerial
Em discurso no Palácio do Planalto nesta quinta-feira, presidente afirmou que o controle fiscal é prioridade de sua gestão e disse que escolherá os ministros do próximo mandato…
Lula afirma que governo defenderá transporte público gratuito aos fins de semana com a escala 5×2
Declaração ocorreu nesta quinta-feira durante cerimônia de regulamentação da nova jornada no Palácio do Planalto; proposta em tramitação no Congresso prevê destinar cerca de R$ 12 bilhões de…
Pedro Fernandes se reúne com o procurador-geral do Estado para tratar da regularização do assentamento Elso Machado, em Monte Negro
Deputado Pedro Fernandes pediu mais agilidade da PGE nos processos judiciais que envolvem a área, e o procurador-geral Thiago Alencar assumiu o compromisso de acelerar o posicionamento.
Líderes governistas afirmam que Lula prepara novo ajuste fiscal após aprovação de pacote no Senado
Segundo aliados do Planalto, medidas adicionais serão debatidas com o próximo ministro da Fazenda; proposta recém-aprovada estima ganho de R$ 50 bilhões e segue agora para votação na…
Lula assina decreto que regulamenta fim da escala 6×1 e transição para jornada 5×2
Medida assinada nesta quinta-feira prevê início da transição em 16 de dezembro de 2026 com redução para 42 horas semanais, chegando a 40 horas em dezembro de 2027,…
MP pede suspensão dos direitos políticos do ex-prefeito Arismar Araújo e pagamento de multa de até R$ 1 milhão
Ação por improbidade administrativa aponta que o ex-prefeito manteve os cortes nos repasses ao Legislativo, mesmo após determinação judicial. Para o Ministério Público, a conduta foi deliberada e…
POLÍCIA
Idosa de 72 anos morre após atropelamento por motocicleta
Acidente ocorreu na Avenida Imigrantes, em frente ao Detran, na tarde de quarta-feira. Vítima foi socorrida em estado grave, mas morreu nesta quinta-feira na AMI.
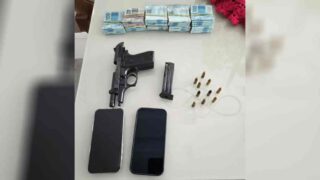
PF investiga esquema de migração ilegal de brasileiros para os Estados Unidos
Terceira fase da Operação Yankee cumpriu mandados em Ji-Paraná e Guarulhos, apreendeu veículos, armas e R$ 45 mil; um investigado foi preso em flagrante.
MPRO obtém condenação de casal a 15 e 14 anos de prisão por homicídio qualificado em Vilhena
Ex-companheira da vítima e atual marido dela planejaram emboscada ocorrida em fevereiro de 2025; Tribunal do Júri negou direito de recorrer em liberdade.
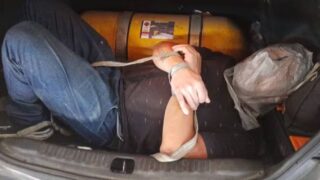
Motorista de aplicativo é preso após forjar próprio sequestro para extorquir R$ 7 mil da esposa
Suspeito enviou fotos amarrado dentro de porta-malas com ajuda da namorada; rastreamento do veículo permitiu que a Polícia Civil localizasse o carro na saída de um shopping em…
Ação Civil Pública do MPRO resulta em decisão judicial para reestruturação da Delegacia da Mulher de Porto Velho
Em sentença proferida pela 1ª Vara de Fazenda e Saúde Pública da Capital, o Judiciário reconheceu a existência de deficiência grave e contínua na prestação dos serviços da…
Homem de origem árabe dá entrada no Hospital Municipal de Ji-Paraná após ataque com faca
Vítima teria sido atingida por cerca de quatro golpes nesta quarta-feira; suspeita seria uma adolescente de 16 anos que teria confundido o homem com um policial.
ÚLTIMAS NOTÍCIAS

Ministério da Cultura abre consulta pública para atualizar regras da Lei Rouanet em 2027
Contribuições podem ser enviadas pela plataforma Brasil Participativo até 30 de novembro; sugestões vão subsidiar novo ato normativo que substituirá a Instrução Normativa nº 29/2026.
BNDES injeta R$ 254 bilhões na economia até setembro e registra lucro líquido de R$ 20,3 bilhões
Resultado financeiro divulgado nesta quinta-feira mostra alta de 35% nas aprovações de crédito e avanço de 54% nas operações para a Região Norte; Aloizio Mercadante descartou assumir ministérios…
Requerimento da Licença Ambiental: VANEIDE NOGUEIRA E SILVA ( NEIDE UTILIDADES)
LICENÇA AMBIENTAL SIMPLIFICADA
Crianças e adolescentes podem participar de corridas de rua? Ortopedista Waldirene Rivas explica
A corrida de rua tem conquistado cada vez mais adeptos no Brasil, inclusive entre crianças e adolescentes. A presença dos pequenos em eventos esportivos levanta uma dúvida importante…
Requerimento da Licença Ambiental: PORTO FRIOS COMERCIO DE FRIOS LTDA
LICENÇA AMBIENTAL PRÉVIA, INSTALAÇÃO E OPERAÇÃO (LAPP)
Comunidade News: Raimundo Alencar Magalhães
A conversa abordará resultados, desafios administrativos e metas, com perguntas sobre prazos, prioridades e formas de acompanhamento pela população.