


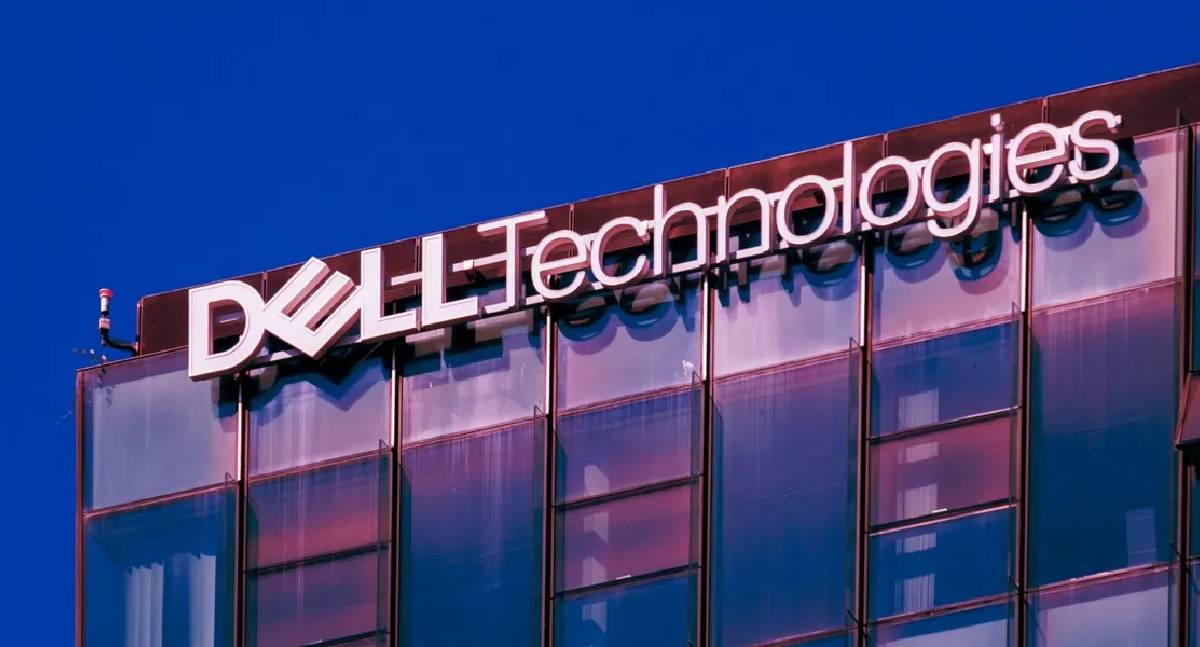
A Dell Technologies entrou no radar da comunidade de cibersegurança após a divulgação de um suposto vazamento de dados atribuído aos grupos ShinyHunters e Lapsus$. As informações foram publicadas em um fórum clandestino, mas a veracidade do ataque passou a ser questionada horas depois.
Até o momento, a Dell não se manifestou oficialmente sobre o caso, o que mantém o episódio sob análise e especulação entre especialistas em segurança digital.
Alegações publicadas em fórum clandestino
Segundo a publicação feita no BreachForums, os supostos atacantes afirmam ter acessado um banco de dados interno da Dell, reunindo informações sensíveis da companhia. Entre os dados mencionados estariam cerca de 2.200 e-mails corporativos, 1.800 endereços de IP, senhas, URLs internas, contas de redes sociais e instruções técnicas relacionadas ao banco de dados.
Como prova, foram divulgadas capturas de tela que indicariam a exploração de uma possível vulnerabilidade nos sistemas da empresa.
Integrante do Lapsus$ nega ataque
Apesar das alegações, um usuário que afirma integrar o grupo Lapsus$ negou publicamente qualquer envolvimento. Segundo ele, o ataque seria uma usurpação de identidade, sem relação com o ShinyHunters ou com o próprio Lapsus$.
O suposto integrante declarou que a base de dados atribuída à Dell seria falsa, reforçando as dúvidas sobre a autenticidade do material divulgado. A ausência de confirmação por parte do ShinyHunters e o silêncio da Dell ampliaram a possibilidade de se tratar de uma farsa.
Histórico de ataques à Dell
A Dell já esteve envolvida em outros incidentes de segurança nos últimos anos. Em 2024, dados de cerca de dez mil funcionários teriam sido expostos. Já em julho de 2025, a empresa foi alvo de um ataque de ransomware que resultou no vazamento de mais de 1 terabyte de informações.
Esses episódios colocam a companhia sob atenção constante de grupos cibercriminosos, especialmente devido à sua relevância global no setor de tecnologia.
Grupos hackers seguem em evidência
O ShinyHunters é conhecido por grandes vazamentos de dados e continua ativo, apesar de ter enfrentado contratempos recentes. Já o Lapsus$, responsável por ataques contra empresas como Google, Salesforce e Jaguar Land Rover, anunciou o fim de suas atividades no passado, mas segue sendo citado em novas campanhas suspeitas.
Enquanto a Dell Technologies não esclarece o ocorrido, especialistas alertam que tentativas de exploração de vulnerabilidades e golpes digitais continuam frequentes, exigindo cautela redobrada de empresas e usuários.
NEWS QUE VOCÊ VAI QUERER LER
Funcionários da NVIDIA pedem retorno de Jensen Huang
Mais de 1.600 funcionários teriam se manifestado em uma plataforma interna, cobrando explicações sobre a saída do cofundador após 33 anos no comando da empresa.
Conexão Tech.RO reúne mais de 2,7 mil participantes em Rondônia
Evento promovido pelo governo estadual teve mais de 50 atividades, incluindo palestras, oficinas, debates sobre inteligência artificial e soluções para desafios da administração pública.
Segurança jurídica e regularização: ofícios digitais facilitam a vida de quem negocia imóveis em Rondônia
Saiba como solicitar certidões pela internet em Porto Velho, identificar o cartório responsável e facilitar o acesso aos serviços sem sair de casa ou do distrito.
Apple impõe classificação para maiores de 18 anos a apps de namoro e chatbots românticos
Nova classificação da App Store exige idade mínima de 18 anos para aplicativos de relacionamento e companheiros virtuais; no Brasil, recursos de localização compartilhada terão classificação A16.

GameJamPlus Rondônia Play reúne talentos para maratona de desenvolvimento de jogos no estado
Evento será realizado em formato híbrido entre os dias 6 e 10 de novembro com polos presenciais em Porto Velho e Ji-Paraná.
Grupo Netway busca novas tecnologias em feira internacional
CEOs Ademir Santiago e Tainara Santiago integram comitiva de empresários brasileiros e visitam a 140ª edição da Canton Fair, a maior feira de negócios da China.
DESTAQUE NEWS
Fim das emendas parlamentares: população é chamada às ruas para pressionar o Congresso
Proposta do senador Camilo Santana (PT-CE) de reduzir em até 30% as emendas parlamentares reacende o debate sobre os gastos do Legislativo e coloca deputados e senadores diante…
Vai começar uma nova era nebulosa para a economia de Rondônia e do Brasil. Como sobreviveremos a ela?
Reforma tributária e retenção de impostos nas vendas ampliam o debate sobre capital de giro, sobrevivência das empresas e manutenção dos empregos em Rondônia.
O alerta global por reserva física, clima e cibersegurança: o que está por trás dos avisos de emergência
Da guerra cibernética na Europa aos eventos climáticos extremos na América do Sul: como proteger seu patrimônio, equilibrar o custo de oportunidade e preparar sua família sem pânico
Intercâmbio em Rondônia: famílias cobram viagem a Londres
Responsáveis por estudantes selecionados relatam sucessivos adiamentos e pedem à Seduc confirmação do embarque e esclarecimentos sobre a viagem para Londres.
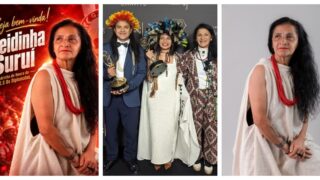
Os Diplomatas elegem Neidinha Suruí como Madrinha de Honra da escola de samba
Reconhecida pela trajetória de defesa dos povos indígenas, dos direitos humanos e do meio ambiente, Ivaneide Bandeira Cardoso recebeu 100% dos votos válidos em assembleia realizada em Porto…
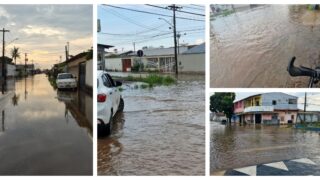
Chuva forte volta a alagar ruas de Porto Velho
Na esquina da Rua Andréia com a Eurico Caruso, o alagamento se repetiu em duas semanas. Segundo um internauta, a água se acumula mais desde a construção de…
EMPREGOS E CONCURSOS
Concursos para Saúde e Educação encerram inscrições na segunda (16)
Candidatos têm até as 16h para se inscrever nos concursos da Saúde e Educação; emissão de boletos termina às 17h.
Governo estuda modelo inspirado no Enem para a 3ª edição do Concurso Público Nacional Unificado em 2027
Ministra Esther Dweck anunciou também que mais de 1,3 mil vagas remanescentes das edições anteriores serão convocadas ainda neste mês de novembro.
Inscrições para concursos de Porto Velho terminam nesta quarta
Prazo termina às 16h, no horário de Rondônia; seleções da Saúde e Educação oferecem 2.678 oportunidades, entre vagas imediatas e cadastro de reserva.
Sine de Rolim de Moura oferece 9 vagas de emprego
São três vagas para operador de caixa e duas para auxiliar de recepção. Os candidatos podem entregar o currículo na unidade do Tudo Aqui ou enviá-lo pelo WhatsApp.
Governo republica edital com nova lista de convocados para vagas remanescentes do CNU 2
MGI corrige dados de vagas e orienta candidatos aprovados a conferirem reprocessamento no Diário Oficial da União.
Energisa Rondônia abre vagas de emprego e estágio em cinco municípios
Inscrições terminam a partir desta quinta-feira (12).
POLÍTICA
PT propõe taxar super-ricos e investimentos isentos
Pacote prevê imposto sobre patrimônios acima de R$ 15 milhões e cobrança de 7,5% sobre rendimentos de LCI e LCA; propostas ainda dependem de aprovação no Congresso.
Gilmar Mendes rebate Sergio Moro e afirma que ex-juiz manipulou Justiça na Lava Jato
Ministro do STF respondeu nesta sexta-feira (13) a declarações do senador sobre o caso do triplex do Guarujá, dias após Justiça mandar devolver R$ 2,4 milhões à OAS.
STF soma quatro votos para confirmar regras de transição da escala de trabalho 5×2
Ministros Alexandre de Moraes, Cármen Lúcia e Gilmar Mendes acompanharam o relator Flávio Dino nesta sexta-feira (13); julgamento virtual segue até segunda-feira (16).

Dra. Taíssa cobra materiais para cirurgias cranianas no João Paulo II
Deputada solicita à Sesau informações sobre estoques, reposição de insumos e pacientes que aguardam procedimentos em Porto Velho.
CPI do Leite aprova relatório e propõe medidas para Rondônia
Relatório aprovado pela Assembleia Legislativa aponta queda na produção, dificuldades de remuneração e baixa execução do Fundo Proleite, além de recomendar ações para fortalecer os produtores.
Edson Fachin defende indicação de ministra negra para vaga no Supremo Tribunal Federal
Declaração ocorreu nesta sexta-feira (13), durante o Encontro Nacional de Juízas e Juízes Negros, no Rio de Janeiro; STF tem uma cadeira aberta desde a aposentadoria antecipada de…
POLÍCIA
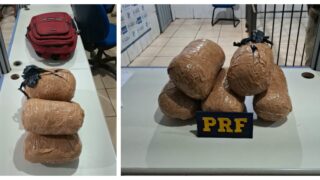
PRF apreende adolescente com 5,5 kg de skunk na BR-364
Jovem de 17 anos viajava de táxi de Guajará-Mirim para Porto Velho e teria declarado aos policiais que receberia R$ 500 pelo transporte da droga até a capital.
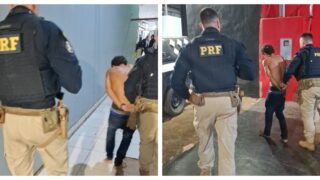
PRF prende homem procurado por homicídio na BR-364
Abordagem ocorreu em Porto Velho, perto da Estrada da Areia Branca, após agentes avistarem o homem caminhando entre veículos; ele foi levado à Polícia Civil.
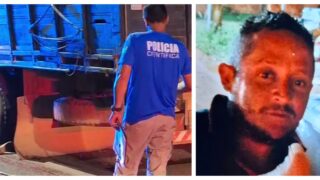
Homem morre atropelado por caminhão em Candeias do Jamari
Rosenildo Araujo Franco, de 41 anos, morreu perto da BR-364; segundo testemunhas, o motorista deixou o local e não foi encontrado durante as buscas policiais.
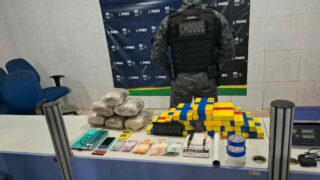
Batalhão de Choque prende apenado monitorado e comparsa com mais de 25 quilos de drogas em Porto Velho
Operação na zona sul da capital resultou na prisão de dois homens e na apreensão de entorpecentes em um veículo Hyundai HB20.
Mulher é presa após briga em bar deixar policial penal ferido em Porto Velho
Confusão começou após suspeita encontrar o marido acompanhado de outra mulher; servidor sofreu cortes profundos ao tentar apartar a agressão.
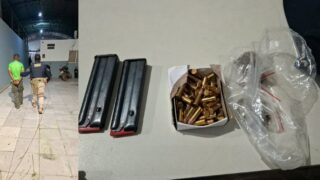
PRF prende homem com rifle calibre .22 e 50 munições na BR-319 em Porto Velho
Flagrante ocorreu na madrugada deste sábado (14) logo após a travessia da ponte sobre o rio Madeira; condutor alegou que o armamento pertencia a um antigo patrão falecido.
ÚLTIMAS NOTÍCIAS
RondônCAP 328: três ganhadores dividem R$ 105 mil
Resultado do RondônCAP contempla Porto Velho e Vilhena no maior prêmio; edição também distribuiu outros três prêmios principais e 30 Giros da Sorte de R$ 500.
Requerimento da Licença Ambiental e Outorga: L. REINALDO DA SILVA – HOTEL
LICENÇAS: PRÉVIA-L.P., LICENÇA DE INSTALAÇÃO-L.I. E LICENÇA DE OPERAÇÃO-L.O. - OUTORGAS
Requerimento de Renovação da Licença Ambiental e Outorga: FRIGO 10 FRIGORÍFICO LTDA – FRIGORÍFICO PADRE CÍCERO
LICENÇA DE OPERAÇÃO L.O. - TERMO DE OUTORGA
Entre a economia e o STF em defesa do rigor técnico
A erosão da responsabilidade fiscal e o descuido com os requisitos constitucionais na escolha dos membros da Suprema Corte comprometem a segurança jurídica e a estabilidade da Nação
Recebimento e Requerimento de Renovação da Licença Ambiental: RONDOMAK COMERCIO E SERVICOS LTDA
LICENÇA AMBIENTAL MODO SIMPLIFICADO NÚMERO 016.00442.002/2024-SUL
Requerimento da Licença Ambiental: BIG MOTOS PECAS E ACESSORIOS LTDA
LAS - LICENÇA AMBIENTAL SIMPLIFICAD