



- Invasão cibernética na madrugada de sábado (20) disparou falsos alertas “extremos” pelo sistema Defesa Civil Alerta para milhões de usuários.
- O sistema utiliza tecnologia Cell Broadcast, criada por determinação da Anatel em 2023, que envia mensagens sonoras e visuais sem cadastro prévio.
- O MIDR trata o caso como incidente de segurança, desenvolve novo software focado em proteção, e a Anatel mantém o sistema como ferramenta essencial.
Resumo gerado por ferramenta de IA treinada pela redação do News Rondônia
A segurança da ferramenta “Defesa Civil Alerta” foi posta em xeque na madrugada deste sábado (20), após uma invasão cibernética resultar no disparo de avisos falsos classificados como “extremos” para milhões de usuários em todo o país. O incidente, reconhecido oficialmente pelo secretário Nacional de Proteção e Defesa Civil, Wolnei Wolff, acendeu um sinal de alerta sobre a integridade dos protocolos digitais utilizados pelo governo para a prevenção de desastres naturais.
Tecnologia e funcionamento
O sistema “Cell Broadcast”, implementado a partir de uma determinação da Anatel em 2023, substituiu o antigo modelo via SMS. A tecnologia permite a transmissão simultânea de mensagens sonoras e visuais para todos os dispositivos móveis localizados em uma área de risco, sem a necessidade de cadastro prévio dos usuários ou conexão com redes Wi-Fi e pacotes de dados.
Os alertas são categorizados em dois níveis:
Severo: Destinado a situações que exigem ações preventivas.
Extremo: Indicado para riscos graves à vida e à propriedade, emitindo um sinal sonoro ininterrupto até que o usuário interaja com a mensagem.
A falha ocorrida na última madrugada, no entanto, fugiu ao padrão operacional, atingindo usuários de forma aleatória em diversas regiões, em vez de delimitar geograficamente a população sob risco real.
Medidas de segurança
O Ministério da Integração e do Desenvolvimento Regional (MIDR) trata o episódio como um incidente de segurança cibernética. O acesso ao sistema é restrito a agentes capacitados pelo Centro Nacional de Gerenciamento de Riscos e Desastres (CENAD), o que reforça a gravidade da invasão. Segundo Wolnei Wolff, uma nova versão do software, com foco exclusivo em segurança, já está em desenvolvimento pela equipe de TI do ministério, embora não haja prazo definido para a conclusão.
Apesar da vulnerabilidade exposta, a Anatel reiterou que a ferramenta permanece como um pilar fundamental para a proteção da população e a preservação de vidas. O órgão regulador destaca que a capacidade de atingir grandes massas instantaneamente, sem sobrecarregar as redes de telecomunicações, torna o sistema indispensável para a resposta a desastres como inundações, deslizamentos e rompimentos de barragens.
NEWS QUE VOCÊ VAI QUERER LER
Coluna do SIMPI – Esta é só para ME e EPP: Nota fiscal agora é só pelo Emissor Nacional
Microempresas e empresas de pequeno porte do Simples Nacional devem usar o Emissor Nacional da NFS-e; SIMPI oferece orientação para adequação às mudanças.
TAF da Guarda Municipal de Porto Velho é suspenso por liminar
Prefeitura busca reverter decisão judicial que suspendeu a prova física prevista para 7 de novembro de 2026 e afirma que o concurso continua em andamento.

Governo distrital pede transferência de R$ 2,2 bilhões do pai de Vorcaro para o BRB
Governo distrital argumenta perdas acionárias e risco ao Tesouro público com fraudes do Banco Master.

Nova 364 e parceiros realizam simulado de emergência no Anel Viário
Treinamento integrado reuniu equipes de segurança, saúde e meio ambiente para aperfeiçoar a resposta a ocorrências com cargas perigosas na rodovia.

TJRO nega pedido do Detran e mantém suspenso edital de vistorias
Desembargador aponta falta de prova de prejuízo e diz que o serviço segue sendo prestado no Estado
Porto Velho instala 508 tubos para reforçar drenagem antes das chuvas
Prefeitura intensifica serviços de infraestrutura, limpeza urbana e prevenção de acidentes para reduzir alagamentos e orientar moradores durante temporais.
DESTAQUE NEWS

Conselho aprova lista de minerais críticos e estratégicos com terras raras, lítio e níquel
Regulamentação divide insumos em três níveis de prioridade para orientar investimentos e garantir a soberania nacional.

Lula defende economia ‘arrumada’ para atrair investimentos e reforça compromisso fiscal
Presidente discursou na 1ª Reunião do Conselho para Industrialização de Minerais Críticos e Estratégicos, no Palácio do Planalto.

NewsTV exibe três cursos gratuitos do IFRO nesta semana
Programação reúne 17 aulas sobre comunicação, relações de trabalho, inovação e sustentabilidade, com transmissão das 1h às 7h.

Imposto do Pecado: veja onde se aplica a cobrança
O Imposto Seletivo alcança bebidas, cigarros, veículos, loterias e bens minerais. Entenda quanto cada setor pode pagar e em quais casos a alíquota será zero.
Santiago Peña apresenta renúncia à Presidência do Paraguai
Crise no Ueno Bank deixou quase 3 milhões de clientes sem acesso às contas. Congresso precisa aceitar a renúncia para que o vice Pedro Alliana assuma o cargo.
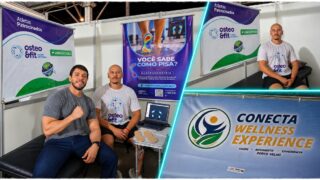
Low Cash Place e Osteo & Fit lançam convênio em Porto Velho
No Conecta Wellness Experience, o fisioterapeuta Kleber Silva avaliou a pisada dos participantes e apresentou os serviços da Osteo & Fit ligados ao convênio.
EMPREGOS E CONCURSOS
IBGE abre concurso com mais de 27 mil vagas temporárias de recenseador em todo o país
Oportunidades são destinadas ao Censo Agropecuário de 2027 com inscrições abertas a partir desta sexta-feira.
Brasil abre 121,3 mil postos formais em setembro e atinge menor saldo para o mês desde 2020
Impacto dos juros elevados e desaquecimento econômico reduzem a geração de vagas com carteira assinada no país.
Concurso da CGU encerra inscrições nesta quarta-feira com 60 vagas e salário de R$ 20 mil
Prazo para candidaturas no certame organizado pelo Cebraspe termina às 18h; oportunidades incluem vagas em Rondônia.
Prefeitura de Porto Velho abre concurso com 2.248 oportunidades na saúde
Seleção da Semusa oferece vagas imediatas e cadastro de reserva para profissionais de diferentes níveis de escolaridade, com inscrições até 11 de novembro de 2026.
Concurso do IPAM em Porto Velho prevê 70 vagas
O edital prevê oportunidades para níveis médio e superior, com salários iniciais de R$ 3 mil a R$ 5 mil. As inscrições estão programadas para 3 de novembro…
Prefeitura de Porto Velho anuncia reajustes e benefícios para servidores
Pacote de medidas alcança cerca de 8,5 mil servidores municipais, inclui gratificações para diferentes categorias e prevê 2.993 vagas em sete concursos públicos.
POLÍTICA
Dra. Taíssa cobra transparência sobre recursos da Feira do Empreendedor
Deputada solicita à Sedec informações sobre aplicação dos recursos, divulgação e procedimentos administrativos do evento após relatos de baixa participação e poucas inscrições.
Dra. Taíssa solicita ressonância magnética para hospital de Guajará-Mirim
Indicação apresentada à Sesau pede estudos para instalação do equipamento no Hospital Regional Perpétuo Socorro, com objetivo de ampliar o acesso a exames especializados pelo SUS.
Dra. Taíssa cobra execução de recursos para o Festival Duelo na Fronteira
Deputada solicita à Sejucel informações sobre planejamento e cronograma de aplicação dos valores destinados ao evento cultural de Guajará-Mirim, disponíveis desde junho de 2026.
Flávio Dino convoca audiência de conciliação no STF sobre o fim da escala de trabalho 6×1
Reunião foi agendada para 10 de novembro a pedido da CNC, que busca adiar a transição para a nova jornada de trabalho.
TSE muda entendimento sobre cota de gênero e permite manutenção de mandato de mulher eleita em chapa cassada
Decisão por 6 a 1 flexibiliza regra de 2016 e preserva parlamentar sem participação direta em fraude nas eleições de 2022.
Alero aprova R$ 69 milhões para benefício previdenciário de servidores
Projeto autoriza remanejamento de recursos da Sefin para pagar benefício especial a servidores efetivos do Executivo que aderirem voluntariamente à previdência complementar.
POLÍCIA
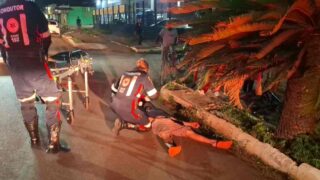
Ciclista fica inconsciente após acidente com moto na zona Leste
Colisão entre uma Honda Biz e uma bicicleta ocorreu na Avenida Mamoré, em frente à UPA do bairro Lagoinha.

Homem é preso na RO-010 após furtar motocicleta de oficina em Nova Brasilândia d’Oeste
Bruno Francisco da Silva foi interceptado pela Polícia Militar nas proximidades de Novo Horizonte do Oeste.
Homem é baleado por motociclista no bairro Boa Esperança em Rolim de Moura e é transferido para Cacoal
Antônio Carlos de Jesus foi atingido na Avenida Maringá e recebeu socorro inicial da equipe do Corpo de Bombeiros.
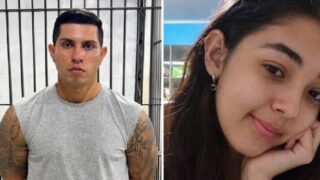
Acusado de matar jovem amarrada em cama é condenado a mais de 31 anos de prisão em Porto Velho
Kennedi Wanderson Upase de Castro foi julgado pelo feminicídio de Estefany Carolayne Pommerehn ocorrido em 2025.
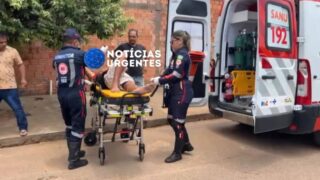
Homem é agredido a pauladas e socorrido em estado grave na Zona Leste de Porto Velho
Vítima inconsciente pediu socorro a moradores no bairro Socialista e foi atendida por equipe do SAMU.
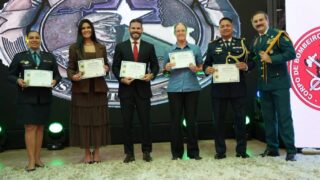
Escritório da PMRO em Brasília completa um ano com salto de 1.700% na captação de recursos
Balanço da representação institucional aponta avanço de emendas parlamentares para modernização da corporação.
ÚLTIMAS NOTÍCIAS
Funcultural promove oficinas de capoeira em Porto Velho
Atividade gratuita com o mestre Railander Brito começa às 19h e celebra a cultura afro-brasileira, além de abrir a programação do Novembro Negro na capital.
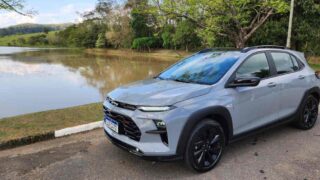
Chevrolet Sonic 2027 combina motor turbo e tecnologia
Modelo foi avaliado entre São Paulo, Atibaia e litoral paulista na versão RS, com motor de 115 cv e câmbio automático
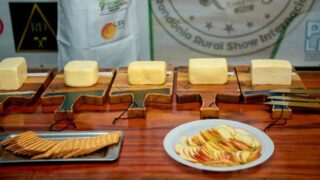
ConQueijo 2026 abre inscrições para produtores de queijos de Rondônia
Quinta edição do concurso será realizada em 12 de dezembro, em Ariquemes. Produtores e agroindústrias podem se inscrever até 29 de novembro para concorrer à premiação.
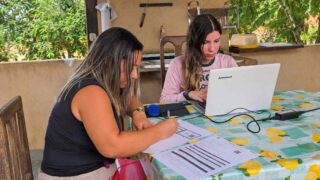
CAF facilita acesso de agricultores familiares a crédito e programas em Porto Velho
Semagric já emitiu 563 Cadastros da Agricultura Familiar nos últimos dez meses; documento ajuda produtores a buscar financiamento, incentivos e oportunidades de comercialização.

Estudantes de Rondônia disputam final nacional da Olimpíada de Eficiência Energética
Hemanueli Souza, de São Miguel do Guaporé, e Júlia Ferreira, de Jaru, representam o estado em Brasília após conquistarem o primeiro lugar na etapa estadual da ONEE 2026.

Centro de Diálise em Porto Velho recebe visita da Sociedade Brasileira de Nefrologia
Visita técnica ao Centro de Diálise Madeira Mamoré reuniu especialistas nacionais e representantes estaduais para discutir assistência renal, protocolos clínicos e perspectivas para o transplante renal em Rondônia.